


podeli vest:
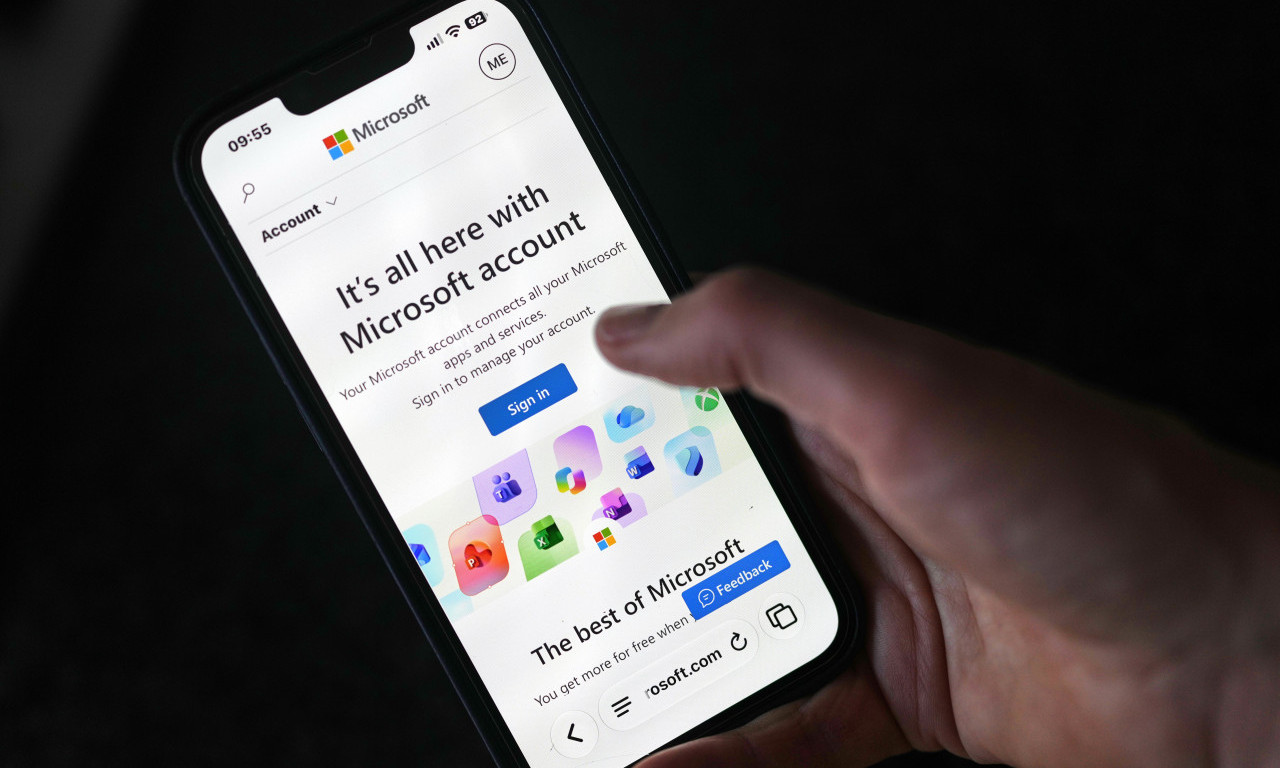
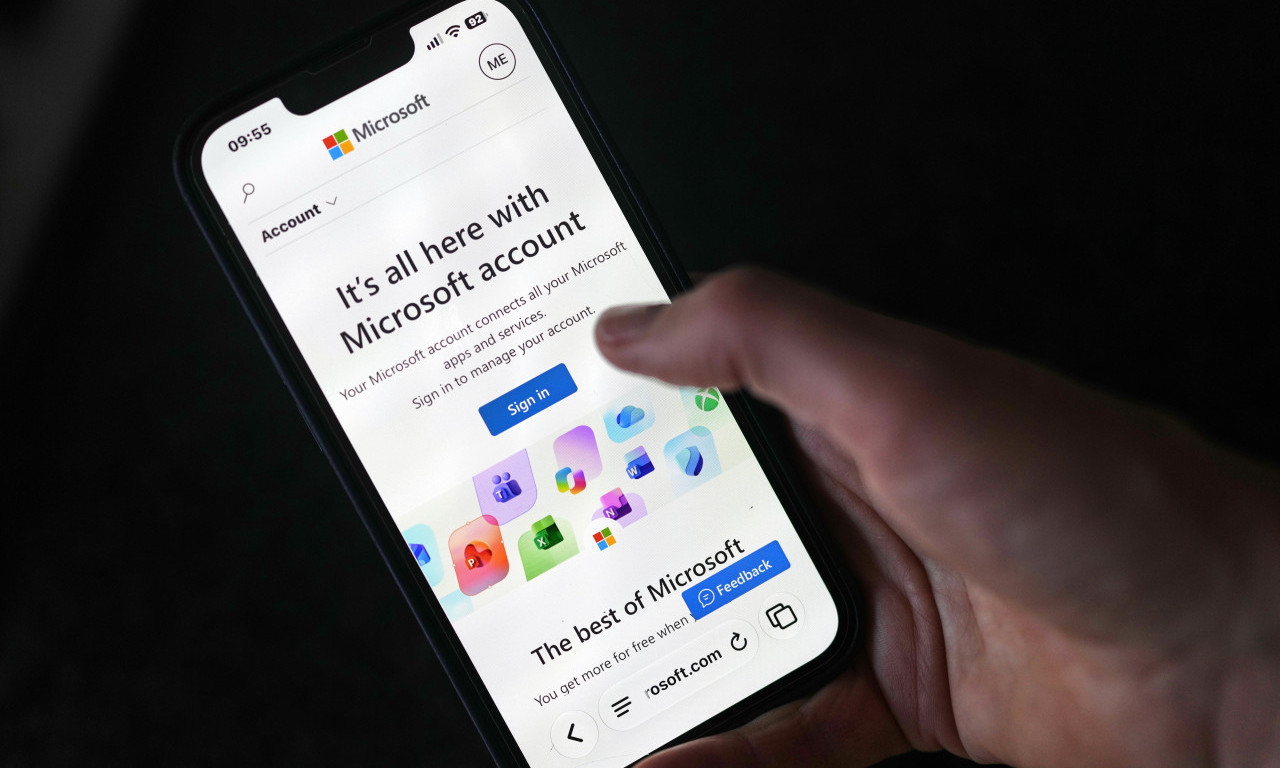
Veliki globalni prekid rada Majkrosoftovih servisa, koji je ostavio milione korisnika bez pristupa elektronskoj pošti, poslovnim alatima i drugim važnim uslugama, otvorio je prostor za novi talas sajber-prevara! Dok se kompanija bori da normalizuje rad svojih sistema, stručnjaci upozoravaju da kriminalci koriste nastalu pometnju kako bi ukrali lozinke, pristupne podatke i kodove za potvrdu identiteta.
Prevaranti računaju na to da će korisnici, suočeni sa višesatnim prekidom rada, lakše poverovati porukama koje navodno nude informacije o kvaru, alternativna rešenja ili brzo vraćanje pristupa nalozima.
Viši istraživač bezbednosti GReAT iz kompanije Kaspersky Leonid Bezveršenko upozorio je da ovakvi incidenti predstavljaju idealnu priliku za zlonamerne aktere, naročito kada organizacije nemaju dovoljno razvijenu zaštitu od sumnjivih aktivnosti na mreži.
Kako je objasnio, prevaranti mogu da šalju fišing mejlove i SMS poruke predstavljajući se kao Majkrosoft ili interni IT timovi.
Među njihovim metodama su i lažni zahtevi za resetovanje lozinke, neautentični linkovi za oporavak naloga i kopirane stranice za prijavljivanje, napravljene radi krađe pristupnih podataka i kodova za višefaktorsku autentifikaciju (MFA).
Opasnost ne dolazi samo kroz elektronsku poštu i poruke. Bezveršenko upozorava i na pozive lažnih službi tehničke podrške, čiji predstavnici od korisnika mogu da traže da im omoguće udaljeni pristup računaru ili drugom uređaju.
Dodatni problem predstavlja širenje lažnih informacija o statusu servisa putem društvenih mreža, privatnih mejlova i aplikacija za razmenu poruka.
Stručnjak ističe da tokom stvarnog prekida rada čak i običan zahtev za ponovnu autentifikaciju ili potvrdu naloga može delovati uverljivo, jer korisnici upravo takvu poruku očekuju dok pokušavaju da ponovo pristupe svojim nalozima.
Bezveršenko je upozorio organizacije da zaposlene i korisnike usmere na jedan proveren izvor informacija o razvoju situacije.
Takođe, potrebno je upozoriti ih na neželjene ponude tehničke podrške i podsetiti da legitimni pružaoci usluga nikada neće tražiti lozinke, MFA kodove niti neodobreni udaljeni pristup uređajima.
Bezbednosni timovi trebalo bi da prate pokušaje lažnog predstavljanja, što pre blokiraju domene koji imitiraju legitimne veb-sajtove i obezbede da zaposleni u tehničkoj podršci dosledno proveravaju identitet korisnika.
Dok stručnjaci upozoravaju na opasnost od prevara, Majkrosoft se i dalje suočava sa posledicama velikog globalnog poremećaja koji je ušao u drugi dan.
Kvar, koji traje duže od 18 sati, pogodio je brojne sektore, uključujući bolnice, aerodrome, sudove, policiju i škole, ali i druge onlajn usluge, uključujući alatke veštačke inteligencije.
Milioni korisnika širom sveta ostali su bez pristupa popularnim servisima Outlook i Teams, kao i drugim alatima koje svakodnevno koriste kompanije, obrazovne ustanove i javne službe.
Prema pisanju „Independenta“, Majkrosoftove poslovne alatke spadaju među najkorišćenije aplikacije na svetu, sa gotovo 500 miliona korisnika, kako navodi kompanija.
Majkrosoft je danas saopštio da beleži „ohrabrujući napredak u oporavku u Evropi“, uz poboljšanje dostupnosti servisa i isporuke imejlova u sve većem delu infrastrukture.
Kompanija je navela da je primenila ažurirane verzije programa na pogođene servere, ali da taj potez nije doveo do stabilnog oporavka, iako je u pojedinim regionima situacija bolja.
Problemi su se nastavili i nakon što su zaposleni u Evropi jutros stigli na posao, dok Majkrosoft nastavlja da radi na otklanjanju poremećaja.
Kompanija je u međuvremenu isključila mogućnost sajber-napada kao uzroka incidenta.
BONUS VIDEO




Ostavite komentar